

Neun Änderungen haben E-Mail-Absender 2026 erreicht, und die meisten davon verlangen vor 2027 eine Anpassung. Google hat Postmaster Tools v1 samt seinen Reputationswerten eingestellt. DMARC ist als RFC 9989 neu erschienen, mit drei zusätzlichen Tags und ohne pct. DKIM2 steuert auf 2027 zu. Gmail bewertet eine Domain jetzt zusammen mit ihren Subdomains, und Comcast hat begonnen, seine Postfächer auf die Filter von Yahoo umzuziehen.
Matthew Vernhout von Email Industries ist alle neun im Webinar von Unspam.email 2026 Deliverability Review and 2027 Outlook am 8. Oktober 2026 durchgegangen, moderiert von Michaela Barriga von Email Industries. Dieser Rückblick behandelt jede Änderung mit den Folien aus der Session, den genauen Änderungen am DMARC-Eintrag und den zehn Fragen aus dem Publikum. Eine datierte Liste aller Änderungen von 2026, auch derer, die in der Session nicht vorkamen, findest du in unserem Überblick über die News zur E-Mail-Zustellbarkeit.
Klicke auf Play, um dieses Video von YouTube (Google) zu laden. Siehe unsere Cookie-Richtlinie.
Die neun Änderungen im Überblick
Jede der folgenden Änderungen hat einen eigenen Abschnitt, mit der Folie aus der Session, wo es eine gibt.
| Änderung | Was 2026 passiert ist | Was vor 2027 zu tun ist |
|---|---|---|
| Postmaster Tools v1 eingestellt | Reputationswerte, Exporte und die v1-API sind weg | Dashboards und Skripte auf die v2-API umziehen |
| Validity Heatwave | Eine Blacklist für synthetisches Domain-Warm-up | Deinen Warm-up-Anbieter fragen, wie sein Tool interagiert |
| DMARCbis-Tags ergänzt | RFC 9989 ergänzt np, psd und t | np=reject und psd=n ergänzen |
| DMARCbis-Tags gestrichen | pct, ri, rf und die Größenbegrenzung sind weg | Aus deinem Eintrag löschen |
| DKIM2 | Ein Standardentwurf, mit dem FastMail bereits signiert | Deine Plattform nach ihrer DKIM2-Roadmap fragen |
| Politische Absender bei Gmail | Ein Verified Sender Program über Campaign Verify | Nur politische Komitees in den USA |
| KI-Posteingang von Gmail | Gemini sortiert, priorisiert und fasst Mail zusammen | Echten Text und Alt-Texte senden, nicht nur Bilder |
| Subdomains und Root-Domain | Gmail bewertet sie gemeinsam | Eine Suppression-Liste für alle Teams |
| Comcast zu Yahoo | Comcast-Postfächer wechseln zur Filterung von Yahoo | comcast.net wie Yahoo behandeln und Bounces beobachten |
Google Postmaster Tools v1 ist abgeschaltet, und die Reputationswerte sind mit verschwunden
Google Postmaster Tools v1 funktioniert nicht mehr: Die Dashboards, die Reputationsstufen High, Medium, Low und Bad, die Exporte und die API sind alle abgeschaltet. Spam Resource berichtete, dass die Oberfläche ab dem 20. August 2026 Konto für Konto entfernt wurde, und Matthew zufolge war die Abschaltung etwa im Oktober abgeschlossen. Postmaster Tools v2 hat keinen Reputationswert, der sie ersetzt.
Matthews Einschätzung, aus Gesprächen mit Leuten bei Google: Die Werte waren schon lange nicht mehr genau. Postmaster Tools v1 war rund 15 Jahre alt und wurde lange vor seiner Abschaltung nicht mehr gepflegt. Deshalb zeigten v1 und v2 für dieselbe Domain unterschiedliche Zahlen zu Spam-Beschwerden: v2 hatte die vollständigen Datenfeeds, v2 war also schon vorher die maßgebliche Quelle.
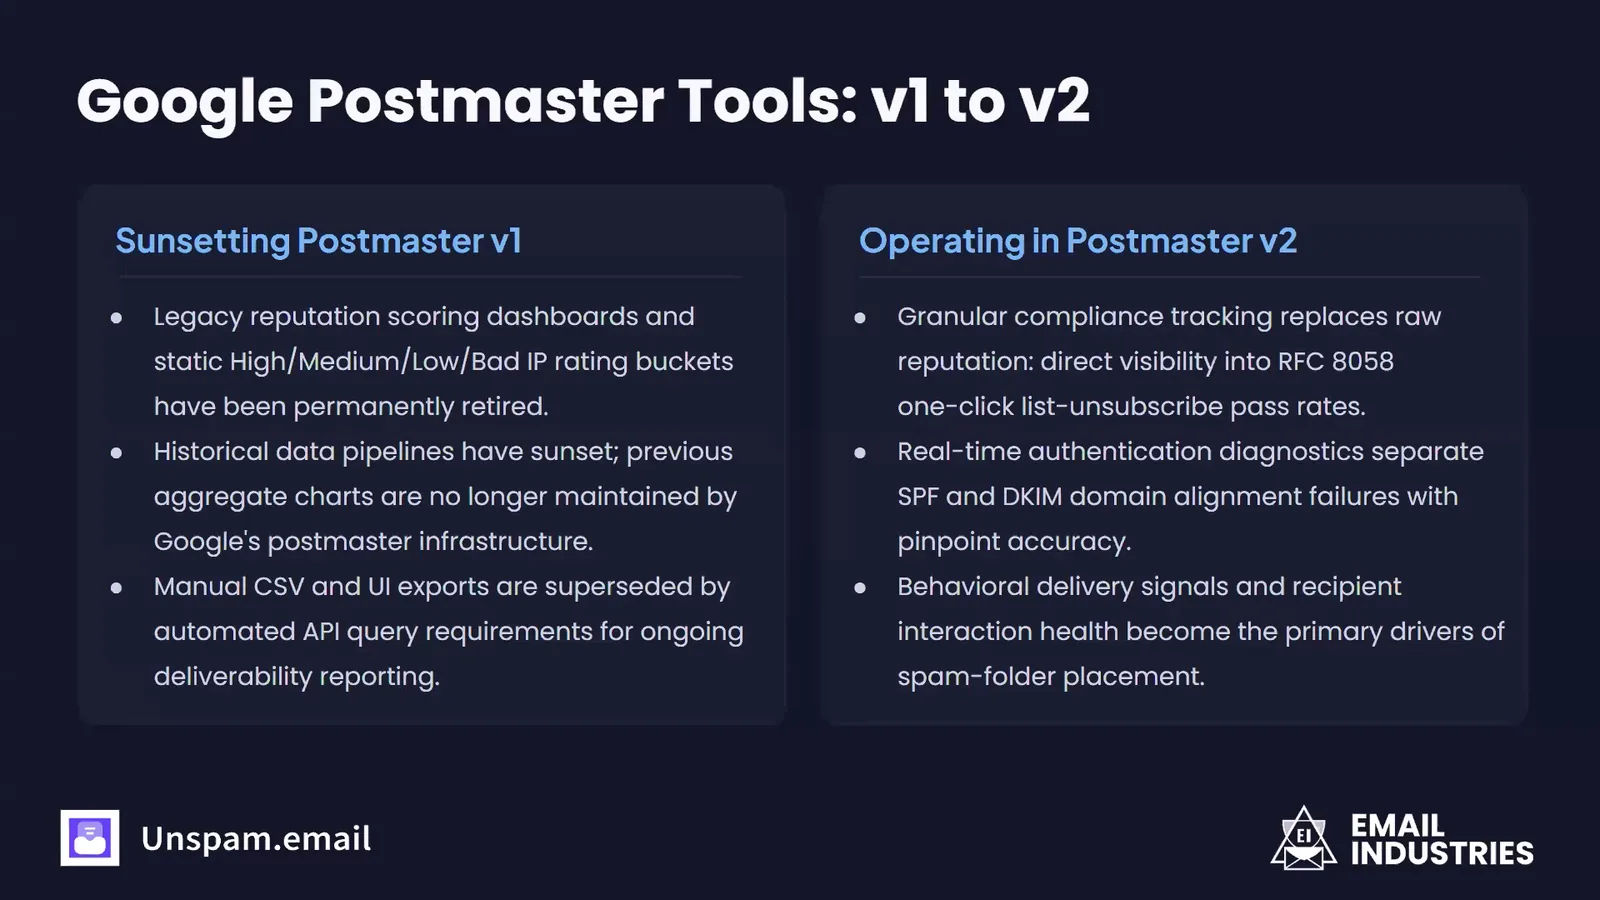
Für Absender ändern sich drei Dinge:
- Alles, was v1-Daten gelesen hat, muss neu gebaut werden. Die Konten wurden von selbst auf v2 umgestellt, Skripte und Integrationen von Anbietern aber nicht. Die v2-API hat eine neue Datenstruktur und braucht OAuth-Zugriff auf das Postmaster-Konto.
- Postmaster Tools v2 meldet Compliance, keine Reputation. Es zeigt die Quoten für die Abmeldung mit einem Klick, Fehler beim SPF- und DKIM-Alignment und von Nutzern gemeldeten Spam. Unser Leitfaden zu Postmaster Tools v2 erklärt jede Ansicht.
- Die Daten decken nur persönliche Gmail-Konten ab. Postmaster Tools misst Mail an Adressen bei gmail.com und googlemail.com, nie an Google-Workspace-Postfächer. Eine Consumer-Marke bekommt reichhaltige Daten, ein B2B-Absender mit wenig Volumen an persönliche Gmail-Konten dagegen oft zu wenig für eine verlässliche Auswertung.
Matthew bat alle, über den Feedback-Button in Postmaster Tools v2 einen Reputationsindikator anzufragen. Seine Begründung: Google baut ein, was genug Absender verlangen.
Validitys Blacklist Heatwave listet Domains, die mit gefälschter Interaktion aufgewärmt wurden
Heatwave ist eine Domain-Blacklist, die Validity am 3. September 2026 gestartet hat, und sie zielt auf Kaltakquise per E-Mail von Domains, die mit synthetischer Interaktion aufgewärmt wurden. Ein Tool für synthetisches Warm-up verschickt Mail zwischen Konten, die es selbst kontrolliert, öffnet sie dann, antwortet darauf und holt sie automatisch aus dem Spam, damit eine neue Domain vertrauenswürdig wirkt. Validitys Ankündigung nennt Spamhaus, SURBL, Comcast und Proofpoint unter den Organisationen, die die Liste nutzen oder prüfen. Matthew bezifferte ihre Größe zum Start auf rund 1,1 Millionen Domains, Tendenz steigend.
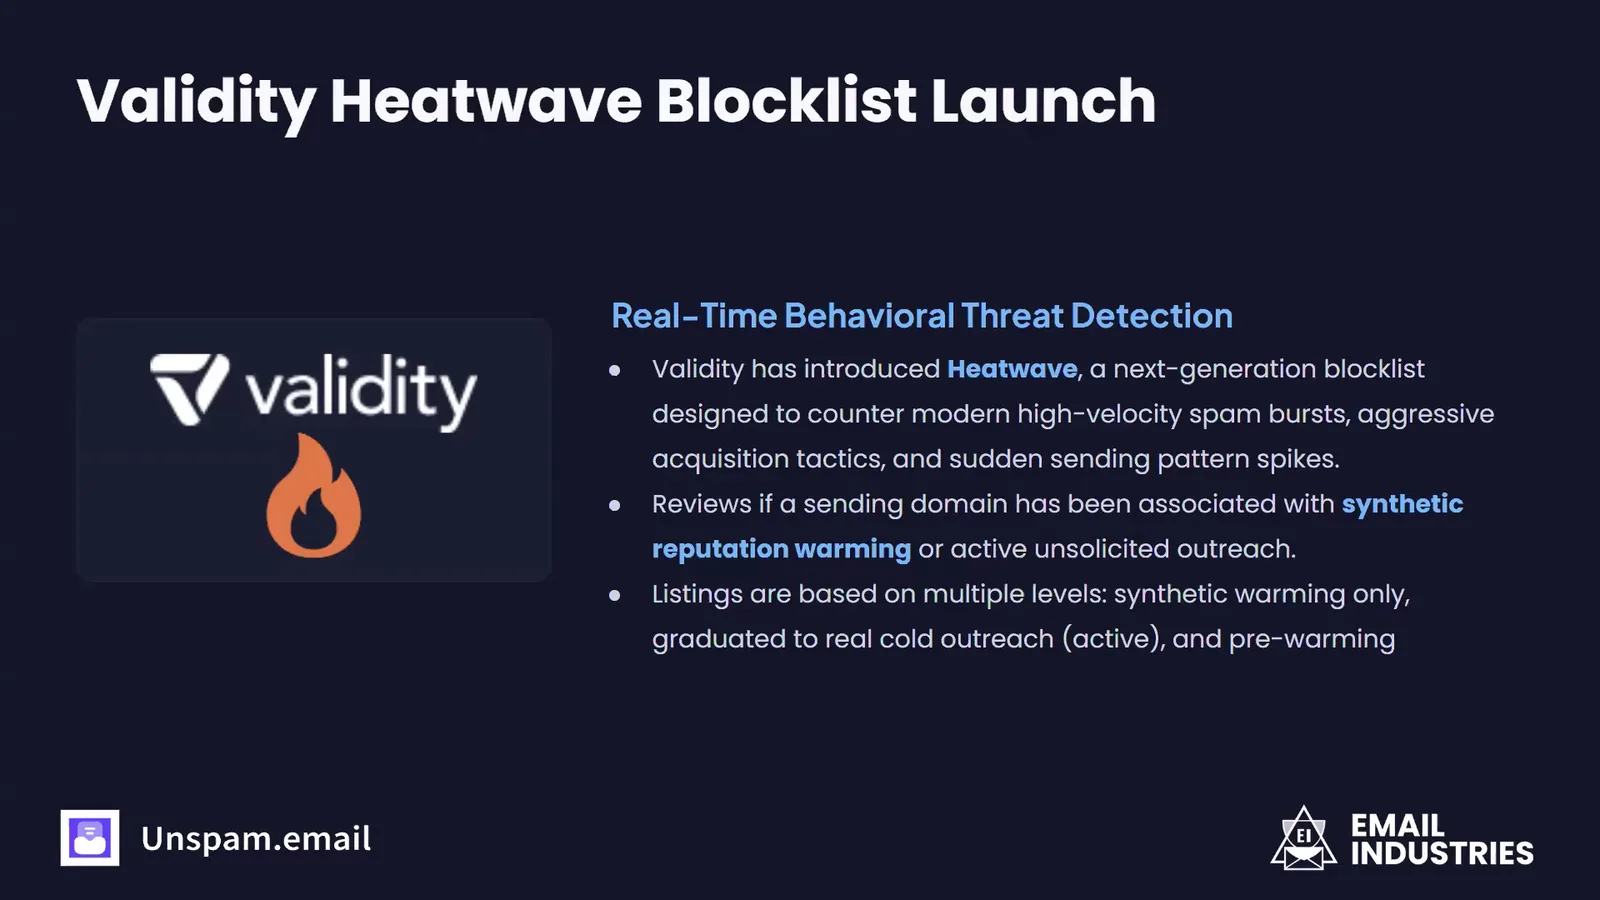
Heatwave stuft eine Domain ein, statt sie einfach nur zu listen. Matthew beschrieb vier Zustände:
- Nicht gelistet.
- Pre-Warming: Die Domain wird aufgewärmt und hat noch nichts anderes verschickt.
- Synthetisches Warm-up beobachtet: Warm-up-Traffic und sonst nichts.
- Übergegangen: Die Domain wurde synthetisch aufgewärmt und verschickt jetzt echte Akquise-Mails.
Eine Domain, die nie ein Warm-up-Tool genutzt hat, kann über den Eskalationsweg von Heatwave ein Delisting erreichen. Lies zuerst die Beschreibung des Eintrags, denn sie nennt das beobachtete Verhalten. Wer ein Warm-up-Tool nutzt, sollte den Anbieter direkt fragen, ob sein Interaktionsmuster missbräuchlich ist, denn genau auf diese Tools zielt Heatwave.
DMARCbis ergänzt drei Tags: np, psd und t
DMARCbis ist der überarbeitete DMARC-Standard, im Mai 2026 als RFC 9989 veröffentlicht, und er ergänzt den DMARC-Eintrag um drei Tags: np, psd und t. Matthew beschrieb ihn als DMARC Version zwei, obwohl ein DMARCbis-Eintrag weiterhin mit v=DMARC1 beginnt.
nplegt die Policy für Subdomains fest, die nicht existieren. Der alte Behelf war ein Wildcard-Eintrag für SPF oder DKIM, der erklärte, dass ein Name keine Mail verschickt.np=rejectweist Empfänger an, Mail von jeder deiner Subdomains abzuweisen, die überhaupt keine DNS-Einträge hat, und genau dorthin gehen Spoofer zuerst.psdsagt, wo deine Organisation beginnt. DMARC ermittelte die organisatorische Domain einer Domain früher über die Public Suffix List, eine von Freiwilligen gepflegte Datei, die mit neuen Top-Level-Domains kaum Schritt hält. RFC 9989 ersetzt diese Abfrage durch einen Durchlauf den DNS-Baum hinauf, undpsd=nauf deiner eigenen Root-Domain sagt Empfängern, dass sie die organisatorische Domain für sich selbst und alles darunter ist.psd=yist für Registrys gedacht, die ein Public Suffix betreiben, nicht für Marken.t=yist ein Testmodus. Ein Empfänger wendet eine Stufe weniger an als die veröffentlichte Policy,p=reject; t=ywird also als quarantine behandelt undp=quarantine; t=yals none. Matthew empfahl ihn für den Schritt von none zu quarantine, damit die Reports zeigen, was passieren würde, bevor irgendeine Mail betroffen ist.
Matthew ergänzte einen Punkt, der wichtiger ist als jedes Tag: Schalte die aggregierten Reports ein. Viele Unternehmen, die zu Email Industries kommen, haben vor Jahren p=none ohne rua-Adresse veröffentlicht. Dieser Eintrag erfüllt die Anforderung von Google und Yahoo, sagt dem Domaininhaber aber nichts. Matthews eigene private Domains, jede mit einem einzigen Nutzer, werden regelmäßig gespooft. Über alle Domains, die wir testen, veröffentlichen nur 48 % eine DMARC-Richtlinie, und 52 % der Domains haben noch gar keine, wie der Unspam.email Email Deliverability Benchmark zeigt.
DMARCbis streicht pct, ri, rf und die Größenbegrenzung für Reports
RFC 9989 hat die Tags pct, ri und rf entfernt und die Größenbegrenzung ! an einer Report-Adresse zu veralteter Syntax erklärt, die Report-Versender ignorieren. Alle vier lassen sich schon heute aus einem DMARC-Eintrag löschen.
Das Tag pct hat für die meiste Verwirrung gesorgt. Es bat Empfänger, die Policy auf einen Prozentsatz der fehlschlagenden Mail anzuwenden, und Matthews Punkt war, dass das niemand berechnen konnte: Was sind 50 % von einer unbekannten Zahl? Manche Empfänger nahmen jede zweite Nachricht, und viele behandelten das Tag als alles oder nichts. Der häufigste Wert, pct=100, war ohnehin der Standardwert und bewirkte nichts.
Ein Fall ist mehr als Kosmetik. Ein Eintrag mit p=reject; pct=25 wies unter dem alten Standard ein Viertel der fehlschlagenden Mail ab und weist bei einem Empfänger, der RFC 9989 folgt, alles davon ab. Google, Yahoo und Microsoft hatten sich bis September 2026 nicht öffentlich auf die Semantik von RFC 9989 festgelegt, beide Lesarten gelten also gleichzeitig. Unser Leitfaden zu RFC 9989 hat die Details. Wer die Durchsetzung mit pct hochgefahren hat, sollte für denselben Zweck jetzt t=y verwenden.
Die Größenbegrenzung ist das !10m am Ende einer Adresse wie rua=mailto:drua@example.net!10m, das um Reports von höchstens 10 MB bat. Matthew hat sie selten im Einsatz gesehen, und aggregierte Reports sind ohnehin klein. RFC 9989 behält die Syntax nur, damit alte Einträge weiterhin geparst werden.
Ein DMARCbis-Update besteht aus drei Streichungen und zwei Ergänzungen
Der Eintrag auf Matthews Folie stammt von einem echten Kunden, nur die Domain wurde geändert. Das ist die alte Fassung:
v=DMARC1; p=reject; pct=100; ri=86400; fo=1; rua=mailto:drua@example.net!10m; ruf=mailto:druf@example.net
Das ist derselbe Eintrag, aktualisiert für DMARCbis:
v=DMARC1; p=reject; np=reject; psd=n; fo=1; rua=mailto:drua@example.net; ruf=mailto:druf@example.net
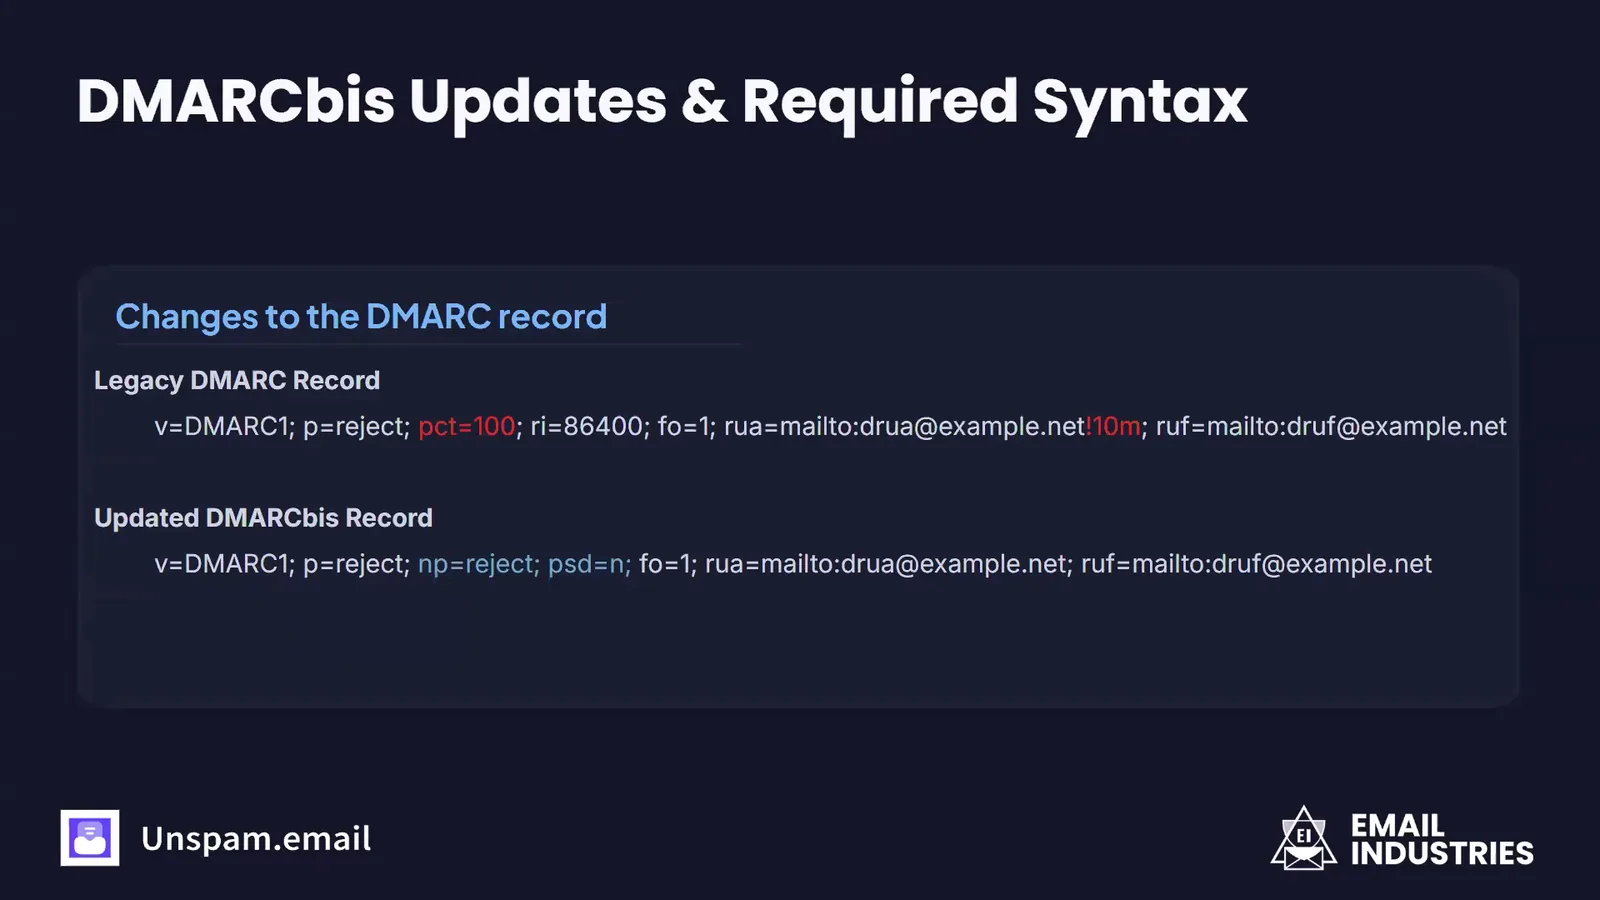
Das Update löscht pct=100, ri=86400 und die Größenbegrenzung !10m und ergänzt np=reject und psd=n. Es lässt sich schon heute gefahrlos veröffentlichen. Ein Empfänger, der noch nach RFC 7489 arbeitet, ignoriert np und psd, weil beide Standards Empfänger anweisen, unbekannte Tags zu ignorieren, und die gelöschten Werte waren Standardwerte oder werden ohnehin ignoriert.
Die Frage, die das Publikum am häufigsten stellte, war, wann man diese Änderung vornehmen sollte, und Matthews Antwort war: jetzt. Der DMARC-Check von Unspam.email markiert pct, ri und rf in einem live veröffentlichten Eintrag, und der DMARC-Record-Generator schreibt einen Eintrag mit einer np-Policy.
DKIM2 löst das Replay-Problem und das der Mailinglisten, und es ist ein Projekt für 2027
DKIM2 ist die nächste Version von DKIM, noch ein IETF-Entwurf und kein RFC, und es behebt zwei Probleme, die das ursprüngliche DKIM seit Jahren hat. Matthew erwartet, dass es 2027 relevant wird.
- DKIM2 stoppt Replay. Mit dem heutigen DKIM kann ein Angreifer eine signierte Nachricht nehmen, die Teile ändern, die die Signatur nicht abdeckt, und sie massenhaft erneut versenden, während DKIM weiter besteht. Absender haben sich mit Oversigning von Headern dagegen gewehrt. DKIM2 zeichnet jede Station auf, die eine Nachricht durchläuft, eine an andere Empfänger weitergespielte Kopie wird also nicht mehr als das Original validiert.
- DKIM2 übersteht Mailinglisten. Eine Diskussionsliste, die eine Fußzeile anhängt oder den Betreff ändert, bricht heute eine DKIM-Signatur. Mit DKIM2 hält jedes System, das eine Nachricht verändert, fest, was es verändert hat, und der letzte Empfänger kann rückwärts nachvollziehen, dass das Original unversehrt war. Matthew nannte das eine lückenlose Beweiskette (Chain of Custody).
DKIM2 schafft außerdem Platz für stärkere Schlüssel, auch für Post-Quanten-Algorithmen. Bei der Schlüssellänge war Matthew deutlich: 512-Bit-Schlüssel sollte man nie verwenden, 1024-Bit-Schlüssel sind auf dem Rückzug, und 2048 Bit ist die Größe, nach der du deine Plattform fragen solltest. Unser Leitfaden zur DKIM-Schlüssellänge erklärt die Abwägung.
Absender, die eine E-Mail-Plattform nutzen, müssen kurzfristig fast nichts im DNS ändern. Die Plattformen werden einen DKIM2-Signer neben dem DKIM1-Signer mit deinem bestehenden Schlüssel betreiben, und ein CNAME, der deinen DKIM-Eintrag auf den Anbieter zeigen lässt, erlaubt ihnen, Schlüssel später ohne dein Zutun zu aktualisieren. FastMail ist heute der größte Mailbox-Provider, der mit DKIM2 signiert und es bei eingehender Mail prüft, die meisten ausgehenden Absender signieren aber noch nicht. Matthews praktischer Rat: Frag deine E-Mail-Plattform beim nächsten Termin oder bei der nächsten Vertragsverlängerung nach ihrer DKIM2-Roadmap, denn Plattformen bauen, was genug Kunden verlangen. Unser Leitfaden zu DKIM2 und DMARCbis behandelt den Entwurf im Detail.
Gmails Programm für politische Absender ist eine Verifizierung, kein Freifahrtschein
Gmail hat am 8. September 2026 ein Verified Sender Program für politische Komitees in den USA eröffnet. Es baut auf Campaign Verify auf, dem Prüfdienst, der bereits für politische Textnachrichten und Anrufe genutzt wird, und folgt auf ein früheres Pilotprojekt von Google für politische Mail, dem sich nur wenige Kampagnen angeschlossen haben.
Ein bei der Federal Election Commission registriertes Komitee kann teilnehmen, sobald es seine Absenderdomain über Campaign Verify verifiziert, mit DKIM signiert, SPF veröffentlicht, sich in den Postmaster Tools registriert und seine Spamrate im 14-Tage-Mittel unter 0,3 % hält. Eingeschriebene Mail landet trotzdem im Spam, wenn ein Empfänger sie meldet, den Absender blockiert oder sie filtert. Matthew betonte, dass Google mit dem Programm lernt, wer ein politischer Absender ist, und dass es keine Ausnahme von seinen Richtlinien ist.
Mehrere Kunden von Email Industries haben sich registriert, und Matthew hat bisher keinen messbaren Effekt gesehen. Für alle anderen Absender ändert sich nichts.
Gmails KI-Posteingang liest deinen Text, und eine reine Bild-E-Mail bietet nichts zum Zusammenfassen
Gmail nutzt jetzt Gemini, um Mail zu sortieren, zu priorisieren und zusammenzufassen, und eine Zusammenfassung kann nur den Text beschreiben, den eine Nachricht enthält. Google hat am 8. Januar 2026 das Gmail der Gemini-Ära angekündigt, und die Ansicht KI-Posteingang, die einordnet, was Aufmerksamkeit verdient, ist weiter Abonnenten vorbehalten.
Matthew machte vier Punkte zu Mail im KI-Posteingang:
- Jeder Gmail-Tab ist der Posteingang. Primär, Werbung, Soziale Netzwerke, Updates und Foren gehören alle zum Posteingang, und wer Gmail in Outlook oder Thunderbird liest, sieht die Tabs nie. Einen Wechsel von Werbung nach Primär zu erzwingen, funktioniert kurz, dann wird die Mail neu einsortiert.
- Priorität wird aus der Interaktion gelernt. Der KI-Posteingang entscheidet anhand dessen, wie jede einzelne Person mit deiner Mail umgeht, was dringend ist. Marketing-Mails, die ein Abonnent nie öffnet, rutschen in dessen Liste also nach unten.
- Reine Bild-E-Mails lassen sich schlecht zusammenfassen. Ohne echten Text muss das Modell die Bilder lesen oder raten. HTML-Text und beschreibende Alt-Texte geben ihm etwas, womit es arbeiten kann, und es lohnt sich zu prüfen, ob die Zusammenfassung sagt, was du gemeint hast.
- Strukturierte Daten werden hervorgehoben. Gmail hebt schon heute einen Code für die Zwei-Faktor-Authentifizierung mit einem Kopieren-Button an den Anfang einer Nachricht. Schema-Markup für einen Sale lässt dieselben Systeme das Angebot prominenter zeigen.
Wie die Zusammenfassungen eine Nachricht lesen und was ein Absender darin steuern kann, erklärt unser Leitfaden zu KI-Zusammenfassungen im Posteingang.
Gmail bewertet deine Subdomains und deine Root-Domain jetzt gemeinsam
Gmail prüft seine Absenderanforderungen über eine Domain und ihre Subdomains hinweg gemeinsam, und die Seite zum Compliance-Status in Postmaster Tools v2 meldet sie genau so. Die Seite prüft acht Anforderungen: Authentifizierung mit SPF und DKIM, Alignment des From-Headers, DMARC-Authentifizierung, Verschlüsselung, die Rate des von Nutzern gemeldeten Spams, DNS-Einträge, Abmeldung mit einem Klick und die Umsetzung von Abmeldungen.
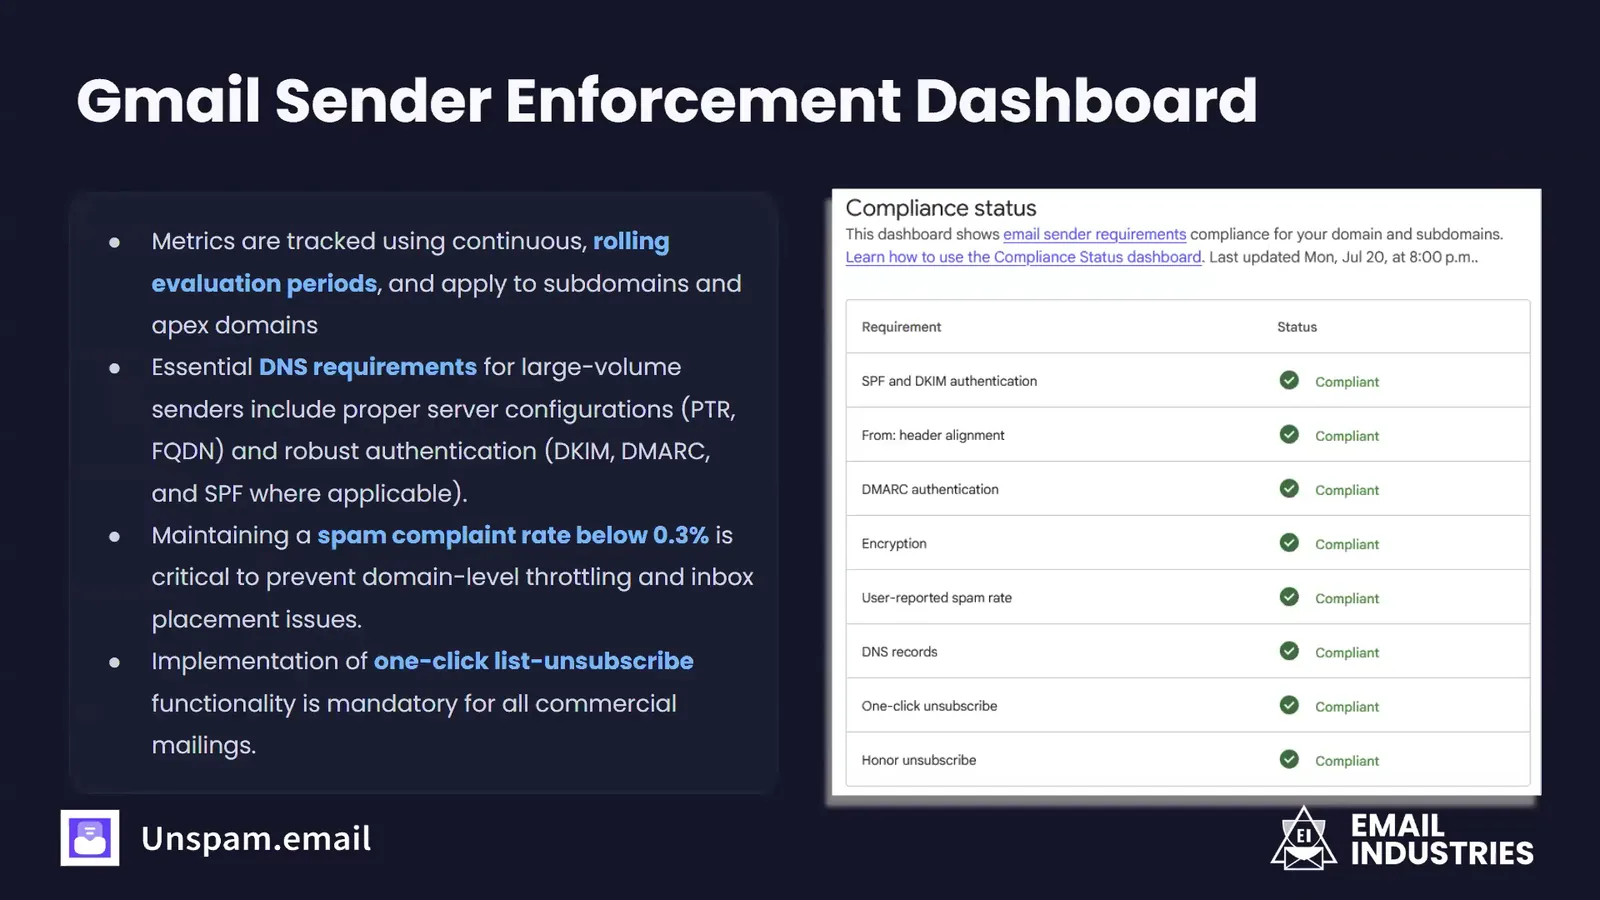
Matthews Warnung: Eine konforme Subdomain schützt eine nicht konforme Root-Domain nicht mehr. Der typische Fall ist Marketing von einer Subdomain mit funktionierender Abmeldung mit einem Klick, während Transaktionsmails von der Root-Domain an Menschen gehen, die sich längst abgemeldet haben. Wenn sich diese Empfänger über die Transaktionsmails beschweren, zahlt die ganze Domain den Preis. Dasselbe passiert, wenn eine zweite Sparte ihre eigene Liste anschreibt und sich die beiden Listen überschneiden. Email Industries sieht das, in Matthews Worten, „immer und immer wieder“.
Die Lösung ist organisatorisch, nicht technisch: eine Suppression-Liste, die sich jedes Team und jede Plattform teilt, die unter der Domain versendet. Über alle E-Mails, die wir testen, bestehen nur 14 % der Absender die Prüfung auf One-Click-List-Unsubscribe, bei den meisten Programmen ist also zuerst der Header selbst zu reparieren. Unser Leitfaden zum List-Unsubscribe-Header zeigt die Header, die Gmail erwartet.
Comcast-Mail wandert zu den Filtern von Yahoo
Comcast migriert seine Privatkunden-Postfächer zu Yahoo, Mail an Adressen bei comcast.net wird also zunehmend nach den Regeln von Yahoo gefiltert. Die Migrationsseite von Xfinity sagt, dass die Adressen bei @comcast.net bleiben, und die MX-Einträge von comcast.net zeigen vorerst weiter auf Comcast. Die Privatkunden-Domains von AT&T, etwa att.net, sind diesen Weg bereits gegangen.
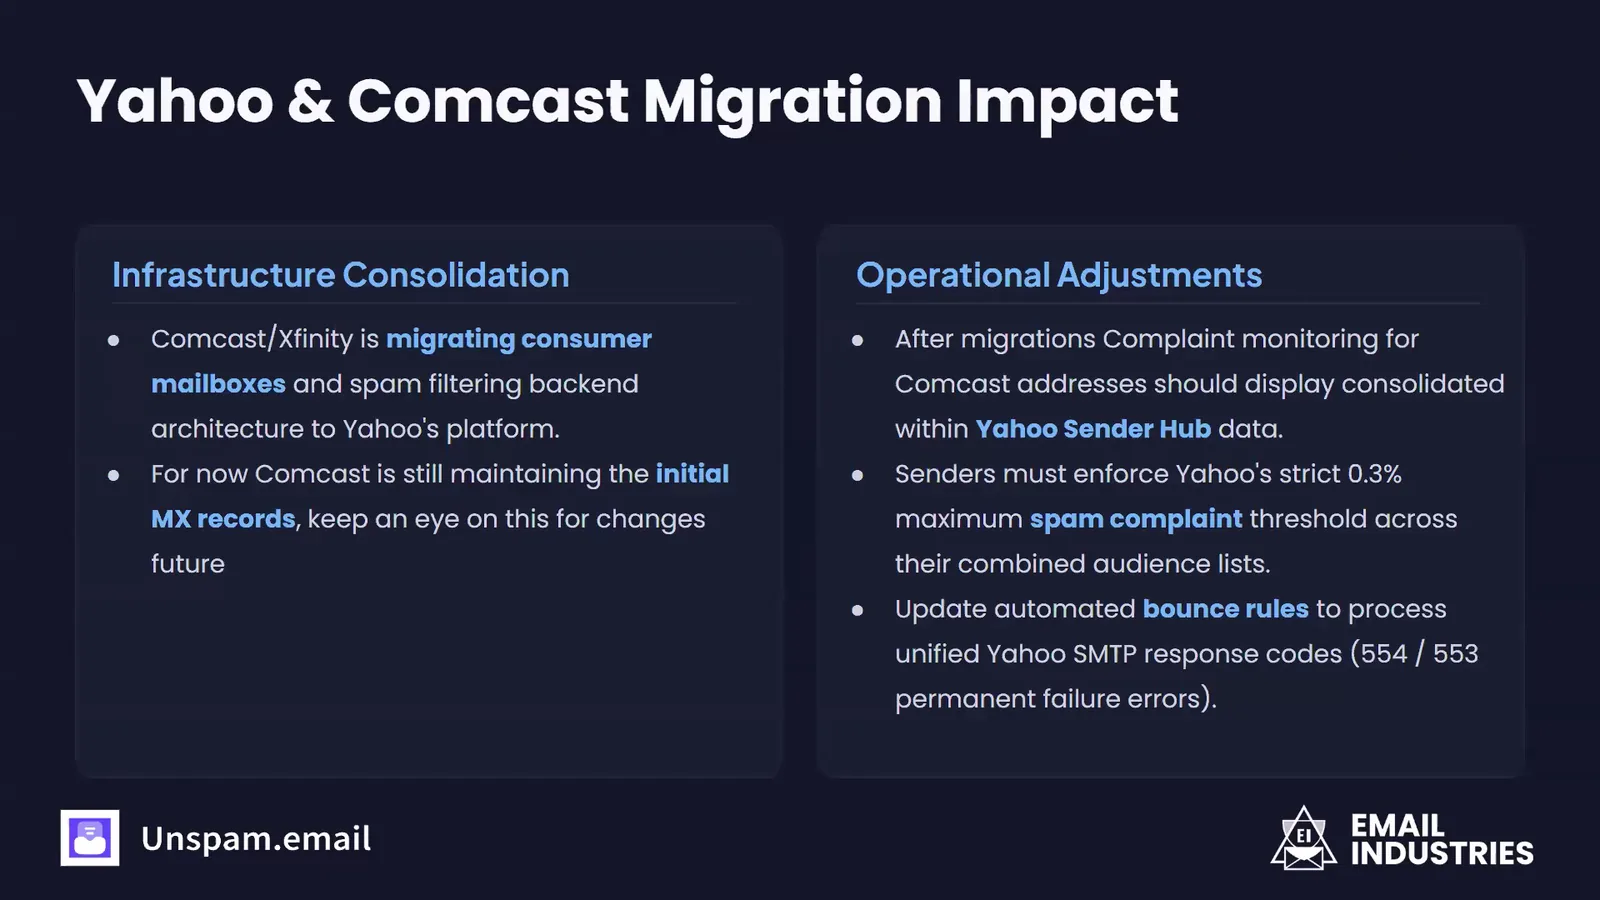
Die Migration hat für Absender zwei Seiten:
- Probleme bei Yahoo folgen dir zu Comcast. Wer bei Yahoo schlecht zustellt, sollte bei comcast.net dasselbe erwarten, sobald die Postfächer umziehen.
- Was bei Yahoo funktioniert, funktioniert auch bei Comcast. Die Beschwerdeobergrenze von 0,3 %, die Authentifizierungsregeln und die Bounce-Codes von Yahoo gelten, und die meisten Plattformen verarbeiten diese Bounces bereits.
- Der Übergang wird holprig. Matthew erwartet mehr Bounces, neue Blockierungen und eine Verschiebung darin, woher Beschwerden kommen, solange die Postfächer umziehen.
- Eine Registrierung im Yahoo Sender Hub lohnt sich. Verifiziere deine Domains über DNS und beobachte dann das zugestellte Volumen und die Beschwerderaten. Yahoo hat Matthew gesagt, dass mehr Daten kommen.
Unser Leitfaden, wie du die Zustellbarkeit bei Yahoo verbesserst, behandelt die Regeln, die jetzt für einen wachsenden Teil der US-Consumer-Mail gelten. Matthew erwähnte außerdem einen vorgeschlagenen Standard für das Reporting von Interaktion, draft-brotman-aggregate-performance-reporting, der Absendern sagen würde, wie viele Nachrichten den Posteingang erreicht haben und wie die Empfänger interagiert haben. Nach seiner Darstellung verschickt heute nur Comcast solche Reports, und er hat das Thema aus den Folien herausgelassen, weil es die Migration womöglich nicht überlebt.
Der Zustellbarkeitsplan für 2027 hat vier Schritte
Matthew schloss die Session mit einem Plan in vier Schritten für 2027, und jeder Schritt gehört zu einer der Änderungen oben.
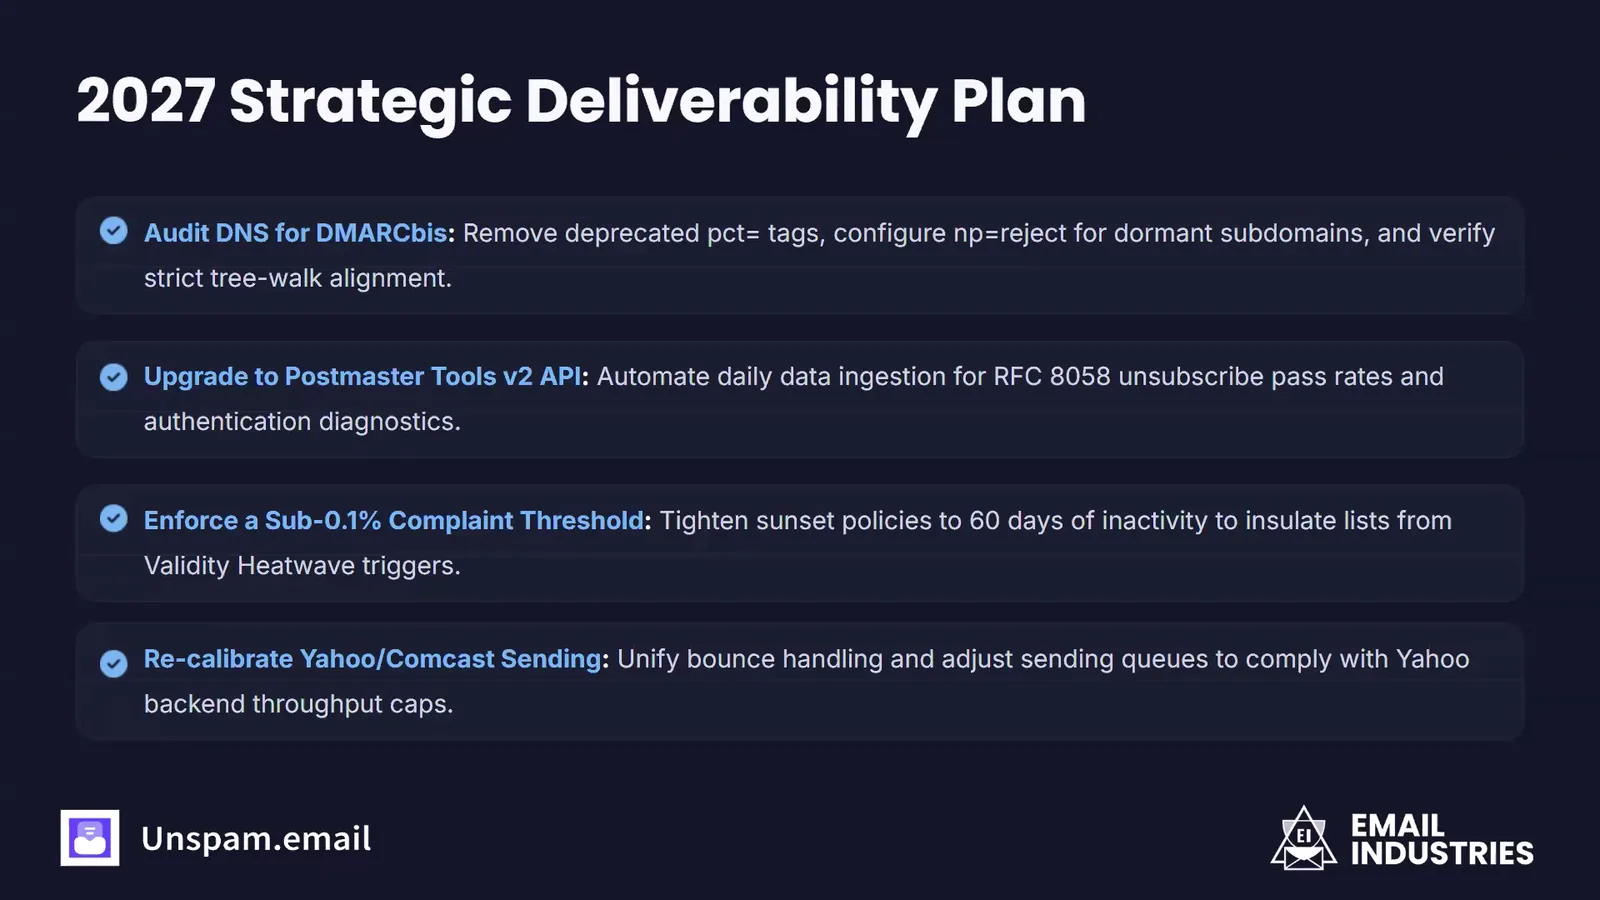
- DNS für DMARCbis prüfen. Entferne die gestrichenen Tags, ergänze
np=rejectund bestätige dein Alignment. Setz SPF, DKIM und DMARC danach alle sechs Monate auf die Prüfliste. - Auf die API von Postmaster Tools v2 umsteigen. Baue alles neu, was v1-Daten gelesen hat, und rufe die Abmeldequoten und die Authentifizierungsdiagnose nach festem Zeitplan ab.
- Beschwerden unter 0,1 % halten, und nie über 0,3 %. Steigen Beschwerden oder Bounces, verschärfe deine Sunset-Regel. Nutzt du einen automatisierten Warm-up-Dienst, prüfe, ob Heatwave deine Domains listet.
- Für Yahoo und Comcast neu kalibrieren. Behandle die Bounce-Codes von Yahoo überall gleich und beobachte die Bounces bei Comcast genau, solange die Postfächer migrieren.
Das Sunset-Fenster von 60 Tagen auf der Folie ist ein Ausgangspunkt für ein Programm, das bereits Probleme hat, keine Regel. Matthews Antwort zur Sunset-Regel in der Fragerunde unten nennt die Spanne, die er tatsächlich verwendet.
Fragen aus der Live-Fragerunde
Das Publikum hat während der Session zehn Fragen gestellt. Das sind Matthews Antworten, gekürzt.
Wann solltest du einen DMARC-Eintrag für DMARCbis aktualisieren?
Jetzt. Matthew empfiehlt alle sechs Monate einen Termin zur DNS-Prüfung, um zu bestätigen, dass SPF aktuell ist, die DKIM-Schlüssel die richtigen sind und die DMARC-Durchsetzung noch passt. Eine Domain, die seit fünf Jahren auf p=none steht und die Vorarbeit erledigt hat, ist bereit für quarantine. Wenn deine nächste Prüfung im Januar ansteht, nimm DMARCbis mit auf.
Filtert Gmail .edu-Domains anders?
Nein. Matthew glaubt nicht, dass Gmail eine Domain wegen ihrer Top-Level-Domain anders behandelt. Gmail bewertet die bisherige Performance, mehr Mail im Spam heißt also meist, dass die Empfänger sie nicht mehr wollen oder nicht mehr relevant finden. Der Inhalt entscheidet über den Tab: Ein Sale im Campus-Buchladen mit Preisen und Rabatten liest sich werblich und landet unter Werbung.
Warum zeigt Postmaster Tools Fehler bei der Abmeldung mit einem Klick, obwohl sie umgesetzt ist?
Der Fehler bedeutet meist, dass weiterhin Mail an jemanden geht, der sich bereits abgemeldet hat. Gmail erwartet, dass eine Abmeldung innerhalb von 48 Stunden greift, und die üblichen Ursachen sind mehrere Listen oder Plattformen, die ihre Suppressions nicht teilen, oder Transaktionsmails, die über eine andere Plattform an Menschen gehen, die sich abgemeldet haben. Aggregierte DMARC-Reports zeigen jede Plattform, die als deine Domain versendet, und so findest du den Strom, den niemand auf dem Schirm hatte. Nach Matthews Erfahrung ist es fast immer eine Drittplattform, von der das Team nicht wusste, dass sie versendet.
Ist Transaktionsmail von Gmails Abmelderegeln ausgenommen?
Nein. Spamfilter können Transaktionsmails nicht von Marketing unterscheiden; sie sehen eine Nachricht mit Inhalt. Wenn Transaktionsmails Beschwerden oder Abmeldeversuche auslösen, enthalten sie vermutlich werbliche Inhalte, oder die Empfänger melden sie als Spam, weil sie keinen Abmeldelink haben. Kanada zieht die Grenze ausdrücklich: Das kanadische Recht kennt kommerzielle und nicht kommerzielle Nachrichten und nichts dazwischen, eine Transaktionsmail mit Werbung darin ist also kommerziell.
Kann man zu viele Transaktionsmails senden?
Ja, wenn sich der Empfänger vom Marketing abgemeldet hat. Michaelas Beispiel war ein einziger Kauf, der fünf E-Mails auslöste, von der Bestellbestätigung bis zur Bitte um eine Bewertung. Matthew sieht eine Bewertungsanfrage als möglicherweise kommerziell, weil die Marke von der Bewertung profitiert. Nach einer Abmeldung solltest du nur noch rein transaktionale Mail senden, etwa die Versandbenachrichtigung, und das Cross-Selling weglassen.
Wie lang sollte eine Sunset-Regel sein?
Das hängt davon ab, wie oft du sendest. Für einen täglichen Versender schlägt Matthew rund 30 Tage ohne Interaktion vor, was einem Abonnenten 30 Gelegenheiten gibt, zu reagieren. Für einen monatlichen Versender können zwei Jahre angemessen sein. Website-Besuche, Logins, App-Nutzung und ein bezahltes Abo zählen alle als Interaktion, und ein zahlender Abonnent sollte weiter Mail bekommen. Sechzig Tage sind der aggressive Ausgangspunkt, den er nutzt, wenn ein Programm Zustellprobleme hat, 120 Tage sind für die meisten Marken realistischer, und das Fenster kann wieder größer werden, sobald die Probleme behoben sind.
Werden BIMI-Logos bei Comcast-Nutzern angezeigt?
Ja. Sobald das Postfach eines Comcast-Nutzers in die Web- oder Mobil-App von Yahoo umgezogen ist, erwartet Matthew, dass die BIMI-Anzeige von Yahoo greift. Ein Absender mit eingerichtetem BIMI sollte das Logo dort nach und nach sehen.
Müssen sich DKIM- oder DMARC-Einträge bei einer langjährigen Google-Workspace-Domain ändern?
DMARC ja, DKIM vorerst nicht. DMARCbis ändert die Tags, prüfe also deinen Eintrag und entferne oder ergänze Tags nach Bedarf; ein DMARC-Anbieter, der deinen Eintrag verwaltet, sollte das Upgrade übernehmen. Bei DKIM werden die Anbieter mit deinem bestehenden Schlüssel per DKIM2 signieren, und Matthew erwartet keine DNS-Änderungen, bevor DKIM2 ein formaler Standard wird. Ist dein DKIM-Eintrag ein CNAME auf deinen Anbieter, kann der Anbieter ihn später mit wenig Aufwand auf deiner Seite aktualisieren.
Schadet es der Interaktion, im Spam zu landen?
Ja. Die meisten Menschen öffnen ihren Spam-Ordner selten, Mail, die dort landet, bekommt also wenig Interaktion, und die fehlende Interaktion hält sie dort fest. Sie erzeugt auch keine Beschwerden, denn ein Empfänger kann eine Nachricht, die schon im Spam liegt, nicht als Spam melden. Ein Programm mit fast keinen Beschwerden und schwachen Ergebnissen sollte prüfen, wo seine Mail landet.
Verlangt das kanadische Recht einen Abmeldelink in Transaktionsmails?
Nach Kanadas Anti-Spam-Gesetz (CASL) braucht eine rein transaktionale Nachricht wie ein E-Beleg keine Einwilligung, sie braucht aber trotzdem die übrigen Elemente, auch eine Abmeldung. Die Abmeldung gilt dann für künftige kommerzielle E-Mails. Persönliche Nachrichten und laufende Geschäftskorrespondenz sind komplett ausgenommen. Matthew kannte keinen Fall, der wegen einer fehlenden Abmeldung in Transaktionsmails angestrengt wurde, nannte aber zwei aktuelle Fälle wegen Mails an Menschen, die sich abgemeldet hatten: eine Verpflichtungszusage über $500,000 und $200,000 von einer Jobbörse. Nach seiner Rechnung wurden in sechs Wochen $700,000 eingetrieben, eine Suppression-Liste, die nicht mitwandert, ist also ein echtes Haftungsrisiko für alle, die nach Kanada mailen.
Teste die Änderungen vor deiner nächsten Kampagne
Jede Änderung oben zeigt sich in den Headern und Authentifizierungsergebnissen einer echten Nachricht. Schick vor deiner nächsten Kampagne eine an den Spam-Test von Unspam.email: Er meldet die Ergebnisse für SPF, DKIM und DMARC, die List-Unsubscribe-Header und einen Spam-Score in einem einzigen Test. Für Programme, die praktische Hilfe brauchen, arbeiten die Zustellbarkeitsberater von Unspam.email mit Absendern an Audits und Korrekturen.
Auf der Webinar-Seite von Unspam.email findest du die Details zu dieser Session und zu den folgenden. Die vorige, mit Matthew Vernhout und Lawrence Heslin, fassen wir in Inbox for the Holidays zusammen.
Über die Referenten
Matthew Vernhout ist E-Mail-Berater bei Email Industries mit Sitz in Toronto. Er hat die Session gehalten und die Fragen beantwortet.
Michaela Barriga arbeitet im Marketing bei Email Industries und hat die Session moderiert.
Das Webinar wurde von Unspam.email gemeinsam mit Email Industries veranstaltet.
